Tenha cuidado ao ler códigos QR – há um novo golpe por aí!

Os códigos QR estão por toda parte hoje em dia. Você pode encontrá-los em cardápios de restaurantes, folhetos e pôsteres. Eles são usados ​​offline e online. Os códigos QR são convenientes e fáceis de usar. Basta digitalizá-los com a câmera do seu smartphone. Você será direcionado para um link, um cupom, um vídeo ou algum outro conteúdo online.

Com o aumento da popularidade dos códigos QR, surge um infeliz lado sombrio. Cibercriminosos estão utilizando essa tecnologia para propósitos maliciosos. Os golpistas criam códigos QR falsos. Eles podem roubar suas informações pessoais. Eles também podem infectar seu dispositivo com malware ou induzi-lo a pagar dinheiro.

É crucial ter cuidado ao ler códigos QR. Este golpe emergente destaca os perigos potenciais que se escondem por trás desses quadrados aparentemente inocentes.
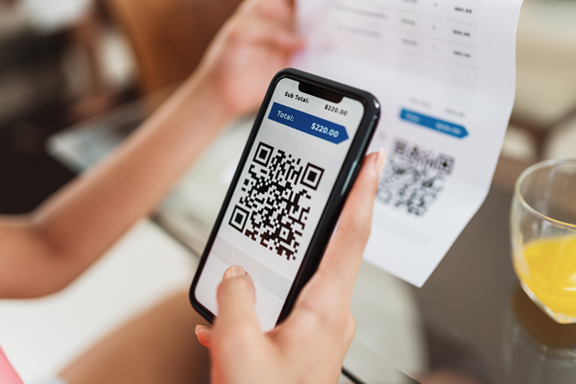
Leitura de código QR
Fonte da imagem: Adobe Stock

O ressurgimento do código QR

Os códigos QR foram originalmente projetados para rastrear peças na indústria automotiva. Eles experimentaram um renascimento nos últimos anos. Como resultado, eles são usados ​​​​hoje como forma de marketing.

Eles oferecem a conveniência de acesso instantâneo à informação. Você simplesmente escaneia um código. Eles se tornaram parte integrante de vários setores, incluindo varejo e hotelaria.

Infelizmente, os cibercriminosos se adaptam rapidamente. Um novo esquema de phishing surgiu, explorando a confiança das pessoas nos códigos QR.

Como funciona o golpe

O golpista produz um código QR falsificado. Eles o colocam sobre um legítimo. Por exemplo, podem utilizá-lo em um cartaz que promove um desconto em um produto ou um filme.

Você chega e escaneia o código QR falso, pensando que é legítimo. O código falso pode direcioná-lo para um site de phishing. Esses sites podem solicitar que você insira dados confidenciais. Como detalhes do seu cartão de crédito, credenciais de login ou outros
informações pessoais.

Ou a leitura do código QR pode solicitar que você baixe um aplicativo malicioso. Aquele que contém malware que pode realizar uma ou mais das seguintes ações:

  • Espie sua atividade
  • Acesse seu histórico de copiar/colar
  • Acesse seus contatos
  • Bloqueie seu dispositivo até pagar um resgate

O código também pode direcioná-lo para uma página de pagamento. Uma página que cobra uma taxa por algo supostamente gratuito.

Aqui estão algumas táticas a serem observadas.

Códigos maliciosos ocultos

Os cibercriminosos adulteram códigos QR legítimos. Eles costumam adicionar um adesivo de código QR falso em vez de um adesivo real. Eles incorporam conteúdo malicioso ou redirecionam os usuários para sites fraudulentos.

Promoções e concursos falsos

Os golpistas costumam usar códigos QR para atrair usuários para promoções ou concursos falsos. Quando os usuários escaneiam o código, ele pode direcioná-los para um site falsificado. O site pode solicitar que eles forneçam informações pessoais. Isso pode levar a um possível roubo de identidade ou fraude financeira.

Distribuição de malware

Alguns códigos QR maliciosos iniciam downloads de malware no dispositivo do usuário. Isso pode resultar em segurança comprometida. Incluindo acesso não autorizado a dados pessoais e possíveis danos à funcionalidade do dispositivo.

Fique vigilante: dicas para leitura segura de códigos QR

Verifique a fonte

Tenha cuidado ao ler códigos QR de fontes desconhecidas ou não confiáveis. Verifique a legitimidade do código e sua fonte. Isto é especialmente verdadeiro se solicitar que você insira informações pessoais.

Use um aplicativo de leitura de código QR

Considere usar um aplicativo de leitura de código QR dedicado. Use-o em vez do aplicativo de câmera padrão do seu dispositivo. Alguns aplicativos de terceiros oferecem recursos extras de segurança. Como análise de código e verificações de reputação de sites.

Inspecione o URL antes de clicar

Antes de visitar um site solicitado por um código QR, revise o URL. Certifique-se de que corresponde ao site legítimo da organização que afirma representar.

Evite digitalizar códigos suspeitos

Confie nos seus instintos. Se um código QR parecer suspeito, evite digitalizá-lo. Os golpistas geralmente confiam na curiosidade dos usuários. Tenha cuidado ao digitalizar códigos QR que você vê em locais públicos. Não os digitalize se parecerem suspeitos, danificados ou adulterados. Ter cautela é fundamental.

Atualize seu dispositivo e aplicativos

Mantenha o sistema operacional do seu dispositivo e os aplicativos de leitura de código QR atualizados. As atualizações regulares geralmente incluem patches de segurança que protegem contra vulnerabilidades conhecidas.

Desconfie de sites acessados ​​via QR Code

Não insira nenhuma informação pessoal em um site que você acessou por meio de um código QR. Isso inclui coisas como seu endereço, detalhes de cartão de crédito, informações de login, etc.

Não pague nenhum dinheiro nem faça doações por meio de um código QR. Use apenas métodos de pagamento confiáveis ​​e seguros.

Contate-nos sobre soluções de segurança resistentes a phishing

Os códigos QR podem ser úteis e divertidos. Mas eles também podem ser perigosos se você não tomar cuidado. Sempre escaneie-os com cuidado. Proteja-se de golpistas que querem aproveitar sua curiosidade.

Esse golpe cai sob a égide do phishing. O phishing é um dos riscos modernos mais perigosos para indivíduos e organizações. Se precisar de ajuda para garantir que seus dispositivos sejam resistentes a phishing, entre em contato conosco.

Entre em contato conosco hoje para saber mais.

—
Crédito de imagem em destaque

Este artigo foi republicado com permissão da The Technology Press.
Insights reveladores do Relatório Anual de Atitudes e Comportamentos de Segurança Cibernética de 2023

Estamos vivendo em uma era dominada pela conectividade digital. Você não pode diminuir a importância da segurança cibernética. À medida que a tecnologia avança, também avançam as ameaças que se escondem no mundo online.

Muitas vezes, são as nossas próprias ações que nos deixam em maior risco de um ataque cibernético, ou fraude online. Os comportamentos de risco incluem senhas fracas, e políticas de segurança negligentes. Além de pensar “Isso não vai acontecer comigo”. É por isso que o erro humano é a causa de aproximadamente 88% das violações de dados.

A Aliança Nacional de Segurança Cibernética e a CybSafe estão trabalhando para corrigir a má higiene cibernética. Todos os anos, a dupla publica um relatório sobre atitudes e comportamentos em matéria de cibersegurança. O objetivo é educar pessoas e empresas. Para educá-los sobre como proteger melhor seus cenários digitais.

O estudo deste ano entrevistou mais de 6.000 pessoas nos EUA, Canadá, Reino Unido, Alemanha, França e Nova Zelândia. A pesquisa perguntou sobre várias coisas. Isso inclui conhecimento dos riscos de segurança cibernética, melhores práticas de segurança e desafios enfrentados.

O relatório revela alguns insights reveladores. Isso inclui como as pessoas percebem e respondem às ameaças cibernéticas. Bem como o que podem fazer para melhorar sua postura de segurança cibernética. Aqui estão algumas das principais conclusões do relatório.

Estamos muito… online

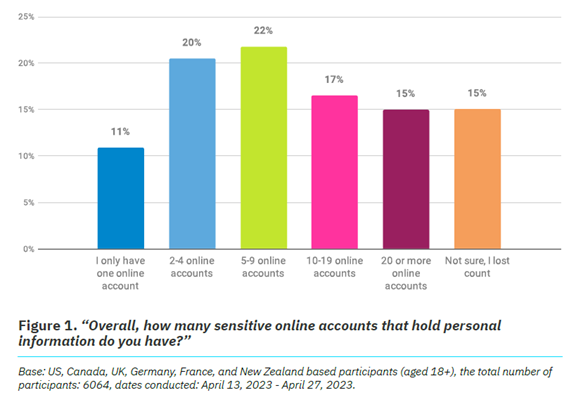
Não é nenhuma surpresa que 93% dos participantes do estudo estejam online diariamente. Os logins que criamos continuam a crescer, assim como aqueles considerados “sensíveis”. Contas confidenciais contêm informações pessoais que podem ser prejudiciais, se roubadas.

Quase metade (47%) dos entrevistados do estudo tem dez ou mais contas online confidenciais. Isso amplifica o risco. Especialmente se as pessoas estiverem usando a mesma senha para duas ou mais dessas contas.

Relatório Anual de Atitudes e Comportamentos de Segurança Cibernética de 2023
Fonte: Relatório Anual de Atitudes e Comportamentos de Segurança Cibernética de 2023

A segurança online deixa as pessoas frustradas

A maioria das pessoas (84%) sente que a segurança online é uma prioridade. Mas até 39% sentem-se frustrados, e quase a mesma quantidade intimidados. Pode parecer que você simplesmente não consegue ficar à frente dos hackers. Pouco mais da metade das pessoas pensavam que a segurança digital estava sob seu controle. Isso deixa muita gente que não pensa assim.

Mas isso não é motivo para baixar as defesas e se tornar um alvo fácil. Existem práticas recomendadas que você pode implementar para proteger suas contas online que funcionam.

Esses incluem:

  • Habilitando a autenticação multifator em suas contas
  • Usando um filtro de spam de e-mail para capturar e-mails de phishing
  • Adicionando um filtro DNS para bloquear sites maliciosos
  • Usando práticas recomendadas de senha forte

As pessoas precisam de mais acesso ao treinamento em segurança cibernética

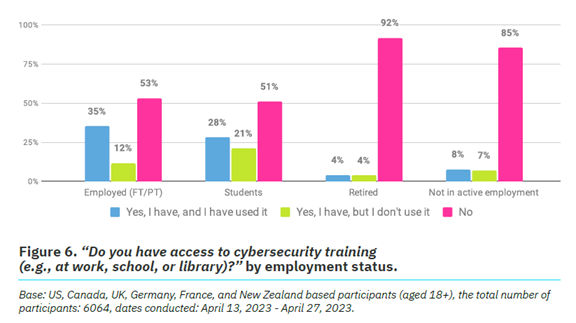
Uma forma de reduzir os erros humanos associados à segurança cibernética é treinar pessoas. A pesquisa descobriu que apenas 26% dos entrevistados tiveram acesso a treinamento em segurança cibernética.

Ele também dividiu isso por situação de emprego. Vemos que aqueles que não estão ativamente empregados são os que mais carecem. Mesmo aqueles que estão empregados podem beneficiar de mais acesso à formação e incentivo. Apenas 53% relatam ter acesso a treinamento de conscientização sobre segurança cibernética e utilizá-lo.

Fonte: Relatório Anual de Atitudes e Comportamentos de Segurança Cibernética de 2023

Os empregadores podem reduzir significativamente o risco de serem vítimas de uma violação de dados. Eles podem fazer isso reforçando seu treinamento de conscientização em segurança. Há também uma grande oportunidade para fornecer mais treinamento. Principalmente para aqueles aposentados ou não empregados ativamente.

As denúncias de crimes cibernéticos estão aumentando

Mais de um quarto (27%) dos participantes da pesquisa afirmaram ter sido vítimas de crimes cibernéticos.

Os tipos de crimes cibernéticos relatados incluem:

  • Phishing (47%)
  • Golpes de namoro online (27%)
  • Roubo de identidade (26%)

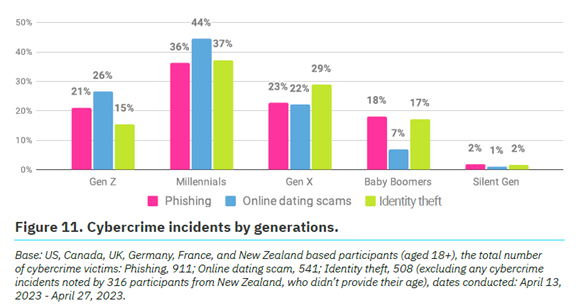
Qual geração relatou mais incidentes de crimes cibernéticos? Geração Y. Na verdade, os Baby Boomers e a Geração Silenciosa relataram o menor número.

Incidentes de crimes cibernéticos por gerações
Fonte: Relatório Anual de Atitudes e Comportamentos de Segurança Cibernética de 2023

Não importa onde você caia nas gerações, é importante adotar melhor a segurança
práticas. Veremos alguns deles a seguir.

Melhores práticas de segurança online para reduzir seu risco

  1. Strong, Unique Passwords:
    • Comece com o básico. Crie senhas fortes e exclusivas para cada conta online.
    • Use uma combinação de letras maiúsculas e minúsculas, números e caracteres especiais.
  2. Autenticação multifator (MFA):
    • Aumente a segurança da sua conta com autenticação multifator.
    • A MFA adiciona uma barreira extra ao acesso não autorizado. Mesmo para
      senhas comprometidas.
  3. Atualizações regulares de software:
    • Mantenha todo o seu software, incluindo sistemas operacionais e dispositivos móveis
      aplicativos atualizados.
  4. Cuidado com ataques de phishing:
    • Tenha cuidado ao clicar em links ou abrir anexos
      especialmente em e-mails de fontes desconhecidas.
    • Verifique a legitimidade de e-mails e sites. Verifique se há sutil
      sinais, como URLs com erros ortográficos ou endereços de remetentes desconhecidos.
  5. Use redes Wi-Fi seguras:
    • Certifique-se de conectar-se a um Wi-Fi seguro e protegido por senha
      rede.
    • Evite usar Wi-Fi público para transações confidenciais. A menos que use uma rede privada virtual (VPN).
  6. Backup de dados:
    • Faça backup regularmente de dados importantes em um dispositivo externo ou seguro
      serviço na nuvem.
  7. Use software antivírus e antimalware:
    • Instale software antivírus e antimalware confiável em todos os dispositivos.
    • Verifique regularmente seus sistemas em busca de ameaças potenciais.
  8. Esteja atento às configurações de mídia social:
    • Revise e ajuste suas configurações de privacidade em plataformas de mídia social.
    • Limite a quantidade de informações pessoais visíveis ao público.
  9. Proteja seus dispositivos pessoais:
    • Bloqueie seus dispositivos com senhas fortes ou biométricas
      autenticação.
  10. Eduque e mantenha-se informado:
    • Eduque você e sua equipe por meio da conscientização sobre segurança cibernética
      programas. Isto promove uma cultura de vigilância e preparação.

Agende hoje mesmo um treinamento de conscientização sobre segurança cibernética

Um pouco de educação sobre segurança cibernética ajuda muito a proteger seus dados. Nossos especialistas podem fornecer treinamento de segurança no nível que você precisa. Ajudaremos você a fortalecer suas defesas contra phishing, golpes e ataques cibernéticos.

Entre em contato conosco hoje para agendar uma conversa.

—
Crédito de imagem em destaque

Este artigo foi republicado com permissão da The Technology Press.
Sete armadilhas comuns ao implementar a segurança Zero Trust

A segurança Zero Trust (Confiança Zero) está transformando rapidamente o cenário da segurança cibernética. Distancie-se dos modelos tradicionais de segurança que são baseados em perímetro. Nesta abordagem, cada tentativa de conexão é verificada continuamente antes de conceder acesso ao recurso.

56% das organizações globais afirmam que a adoção do Zero Trust (confiança zero) é uma prioridade “Principal” ou “Alta”.

Essa abordagem oferece vantagens de segurança significativas. Contudo, o processo de transição pode enfrentar diversas armadilhas potenciais. A identificação disso pode comprometer os esforços de segurança cibernética de uma empresa.

Abaixo, exploraremos esses obstáculos comuns. Também ofereceremos orientação sobre como navegar em uma jornada bem-sucedida de adoção de segurança Zero Trust.

Lembrando o básico: O que é segurança Zero Trust?

O modelo Zero Trust rejeita o antigo conceito de segurança “castelo e fosso”. Aquele em que todos dentro do perímetro da rede são confiáveis. Em vez disso, assume que tudo e todos são uma ameaça potencial. Isso é verdade mesmo para usuários que já estão dentro da rede. Isso pode soar extremo, mas estabelece uma abordagem rigorosa de “verificar antes, acessar em seguida”.

Aqui estão os principais pilares do Zero Trust:

  • Privilégio mínimo: os usuários só têm acesso aos recursos específicos de que precisam para realizar seu trabalho, nada mais.
  • Verificação Contínua: A autenticação não acontece uma única vez. É um processo contínuo. Os usuários e dispositivos são constantemente reavaliados quanto aos direitos de acesso.
  • Microssegmentação: a TI divide a rede em segmentos menores. Isso limita os danos se ocorrer uma violação.

Erros comuns de adoção de confiança zero

Zero Trust não é uma solução mágica que você pode simplesmente comprar e implantar. Aqui estão alguns erros a serem evitados:

Tratar Zero Trust como um produto, não como uma estratégia

Alguns vendedores podem apresentar o Zero Trust como se fosse um produto disponível para venda. Não se deixe enganar! Trata-se de uma filosofia de segurança que exige uma transformação cultural na sua organização.

Existem muitas abordagens e ferramentas usadas em uma estratégia Zero Trust. Isso engloba ferramentas como a autenticação multifator (MFA) e a detecção e resposta avançada a ameaças.

Concentre-se apenas nos controles técnicos

A tecnologia realmente desempenha um papel crucial na Zero Trust. Mas o seu sucesso depende também das pessoas e dos processos. Treine seus funcionários sobre a nova cultura de segurança, e atualize as políticas de controle de acesso. O elemento humano é importante em qualquer estratégia de segurança cibernética.

Complicando demais o processo

Não tente solucionar tudo de uma só vez. Isso pode ser avassalador, e as pequenas empresas podem acabar desistindo. Comece com um programa piloto com foco em áreas críticas. Em seguida, expanda gradualmente sua implantação Zero Trust, pouco a pouco.

Negligenciar a experiência do usuário

O modelo Zero Trust não deve impor barreiras excessivas aos usuários legítimos. A adoção de controles como o MFA pode sair pela culatra se não houver engajamento dos funcionários. Busque o equilíbrio certo entre segurança e uma experiência de usuário tranquila. Use o gerenciamento de mudanças para ajudar a facilitar o processo de transição.

Ignorando o inventário

Não é possível proteger aquilo que se desconhece a existência. Faça um catálogo completo de todos os seus dispositivos, usuários e aplicativos antes de implementar a estratégia Zero Trust. Isso ajuda a identificar possíveis riscos de acesso. Ele também oferece um plano para priorizar seus esforços.

Esquecendo os sistemas legados

Durante a transição para o modelo Zero Trust, é crucial não deixar sistemas mais antigos desprotegidos. Integre-os à sua estrutura de segurança ou avalie planos de migração segura. Sistemas legados negligenciados podem resultar em violações de dados, comprometendo toda a rede.

Ignorando o acesso de terceiros

Fornecedores terceirizados podem ser um ponto fraco de segurança. Defina claramente os controles de acesso e verifique sua atividade na sua rede. Definir o acesso por tempo limitado é apropriado conforme necessário.

Lembre-se, Zero Trust é uma jornada

A construção de um ambiente Zero Trust robusto demanda tempo e dedicação. Veja como se manter no caminho certo:

  • Estabeleça metas realistas: não espere sucesso da noite para o dia. Defina marcos alcançáveis ​​e comemore o progresso ao longo do caminho.
  • Adote o monitoramento contínuo: as ameaças à segurança estão em constante evolução. Observe continuamente seu sistema Zero Trust e ajuste suas estratégias conforme necessário.
  • Invista no treinamento de funcionários: capacite seus funcionários como participantes ativos em sua jornada Zero Trust. O treinamento regular de conscientização sobre segurança é vital.

As recompensas de um futuro seguro

Evite esses erros comuns e adote uma abordagem estratégica. Isso permitirá que sua empresa aproveite as grandes vantagens da segurança Zero Trust. Aqui está o que você pode esperar:

  • Proteção de dados aprimorada: Zero Trust minimiza os danos de uma possível violação. Isso é feito limitando o acesso a dados confidenciais.
  • Experiência do usuário aprimorada: controles de acesso simplificados criam uma experiência mais tranquila para usuários autorizados.
  • Maior conformidade: Zero Trust se alinha com muitas regulamentações e padrões de conformidade do setor.

Você está pronto para dar o primeiro passo com a segurança Zero Trust? Equipe-se com conhecimento, planeje sua abordagem e evite essas armadilhas comuns. Isso permitirá que você transforme sua postura de segurança, bem como construa um negócio mais resiliente diante da evolução das ameaças cibernéticas.

Agende uma avaliação de segurança cibernética Zero Trust

Zero Trust está rapidamente se tornando uma expectativa de segurança em todo o mundo. Nossa equipe de especialistas em segurança cibernética pode ajudá-lo a começar a implantá-la com sucesso. Implantá-lo é uma jornada contínua em direção a um futuro mais seguro. Estamos felizes em ser seus guias confiáveis.

Contate-nos hoje para agendar uma avaliação de segurança cibernética para começar.

—
Crédito de imagem em destaque

Este artigo foi republicado com permissão de .

Não arrisque! Por que você não deve ignorar as avaliações de vulnerabilidade

As ameaças cibernéticas constituem uma realidade constante para proprietários de empresas. Os hackers estão constantemente inovando. Eles criam métodos inovadores para explorar vulnerabilidades em sistemas e redes de computadores.

Para empresas de todos os tamanhos, é essencial uma abordagem proativa à segurança cibernética. Um elemento crucial desta abordagem é a realização de avaliações de vulnerabilidade de forma regular. Uma avaliação de vulnerabilidade é um processo sistemático. Ele identifica e prioriza as vulnerabilidades na infraestrutura de TI que podem ser exploradas por invasores.

Algumas empresas podem ficar tentadas a renunciar às avaliações de vulnerabilidade. Eles podem pensar que é muito caro ou inconveniente. Os líderes de pequenas empresas também podem sentir que isso é apenas para as “grandes empresas”. Mas as avaliações de vulnerabilidade são para todos. Não importa o tamanho da empresa. Os riscos associados a ignorá-los podem custar caro.

Em 2023, foram descobertas mais de 29.000 novas vulnerabilidades de TI. Essa é a contagem mais alta relatada até o momento.

Neste artigo, exploramos o papel crítico das avaliações de vulnerabilidade. Bem como seus benefícios e como ajudam a manter uma postura robusta de segurança cibernética. Também veremos as possíveis consequências de negligenciá-los.

Por que as avaliações de vulnerabilidade são importantes

A internet se tornou um campo minado para as empresas. Os cibercriminosos estão constantemente em busca de vulnerabilidades para explorar. Depois disso, eles normalmente buscam um ou mais dos seguintes:

  • Obtenha acesso não autorizado a dados confidenciais
  • Implantar ataques de ransomware
  • Interrompa operações críticas

Veja por que as avaliações de vulnerabilidade são cruciais neste cenário de ameaças em constante evolução:

  • Pontos fracos invisíveis: muitas vulnerabilidades permanecem ocultas em ambientes de TI complexos. Avaliações regulares revelam essas fraquezas antes que os invasores possam explorá-las.
  • Ameaças em evolução: os especialistas descobrem novas vulnerabilidades o tempo todo. Avaliações regulares garantem que seus sistemas estejam atualizados. E que estão protegidos contra possíveis falhas de segurança.
  • Requisitos de conformidade: Muitos setores têm regulamentações que exigem avaliações regulares de vulnerabilidade. Isso contribui para assegurar a segurança dos dados e a conformidade com as normas de privacidade.
  • Abordagem proativa versus resposta reativa: A identificação proativa de vulnerabilidades facilita a correção em tempo hábil. Isso diminui consideravelmente o risco de uma violação de segurança dispendiosa. Uma abordagem reativa ocorre quando os problemas de segurança são tratados somente após a ocorrência de um ataque. Isso pode resultar em perdas financeiras significativas e interrupções nas operações do seu negócio.

O alto custo de ignorar avaliações de vulnerabilidade

Alguns proprietários de empresas podem considerar as avaliações de vulnerabilidade como um gasto desnecessário. Mas o custo de negligenciá-los pode ser muito maior. Aqui estão algumas consequências potenciais de ignorar as avaliações de vulnerabilidade:

Violações de dados

Vulnerabilidades não identificadas deixam seus sistemas expostos. Isso os torna alvos principais de ataques cibernéticos. Apenas uma violação pode resultar no roubo de dados confidenciais e informações do cliente.

Perdas financeiras

As violações de dados podem levar a multas pesadas, e repercussões legais. Bem como o custo de recuperação e correção de dados. As interrupções nos negócios causadas por ataques cibernéticos também podem resultar em perda de receita e produtividade.

O custo médio atual de uma violação de dados é de US$ 4,45 milhões. Isso representa um aumento de 15% nos últimos três anos. Estes custos continuam a aumentar, tornando a segurança cibernética uma necessidade para a sobrevivência contínua dos negócios.

Danos à reputação

Uma violação de segurança pode prejudicar gravemente a reputação da sua empresa. Isso pode comprometer a confiança do cliente e impactar potencialmente as perspectivas de futuros negócios. Tanto os clientes B2B quanto os B2C hesitam em fazer negócios com uma empresa que sofreu uma violação.

Perda de vantagem competitiva

Os ataques cibernéticos podem prejudicar a sua capacidade de inovar e competir de forma eficaz. Isso pode prejudicar suas aspirações de crescimento a longo prazo. Em vez de progredir em inovação, sua empresa está se esforçando para atualizar as medidas de segurança.

Os benefícios das avaliações regulares de vulnerabilidade

Avaliações regulares de vulnerabilidade oferecem uma infinidade de benefícios para o seu negócio:

  • Postura de segurança aprimorada: As avaliações de vulnerabilidade identificam e abordam vulnerabilidades. Isso significa que você reduz significativamente a superfície de ataque para possíveis ameaças cibernéticas.
  • Conformidade aprimorada: avaliações regulares ajudam você a manter a conformidade com as regulamentações relevantes do setor. Bem como as leis de privacidade de dados às quais sua empresa está sujeita.
  • Tranquilidade: saber que sua rede está protegida contra vulnerabilidades proporciona tranquilidade. Ele permite que você se concentre nas principais operações de negócios.
  • Risco reduzido de violações dispendiosas: o gerenciamento proativo de vulnerabilidades ajuda a prevenir violações de dados dispendiosas. Bem como as repercussões financeiras associadas.
  • Melhor tomada de decisão: as avaliações de vulnerabilidade fornecem informações valiosas sobre sua postura de segurança. Isso permite decisões baseadas em dados sobre investimentos em segurança e alocação de recursos.

O processo de avaliação de vulnerabilidades: o que esperar

Uma avaliação de vulnerabilidade normalmente envolve várias etapas principais:

  1. Planejamento e Escopo: Defina o escopo da avaliação. Isto inclui delinear quais sistemas e aplicações fazem parte da avaliação.
  2. Descoberta e identificação: Use ferramentas e técnicas especializadas para verificar sua infraestrutura de TI. Eles procurarão vulnerabilidades conhecidas.
  3. Priorização e avaliação de riscos: Classifique as vulnerabilidades com base na gravidade e no impacto potencial. Concentre-se em vulnerabilidades críticas que precisam de correção imediata.
  4. Remediação e relatórios: Desenvolva um plano para abordar vulnerabilidades identificadas. Isso deve incluir patches, alterações de configuração e atualizações de segurança. Gere um relatório detalhado que descreva as vulnerabilidades encontradas. Bem como o seu nível de risco e as medidas de remediação tomadas.

Investir em segurança é investir no seu futuro

As avaliações de vulnerabilidade não são uma solução única. É essencial que sua empresa realize essas verificações regularmente para manter uma postura de segurança cibernética robusta. Ao identificar e abordar proativamente as vulnerabilidades, você pode:

  • Reduzir significativamente o risco de ataques cibernéticos
  • Proteger dados confidenciais
  • Garantir a continuidade dos negócios

Lembre-se de que a segurança cibernética é um processo contínuo. As avaliações de vulnerabilidade constituem uma ferramenta essencial no arsenal de segurança. Não arrisque o futuro da sua organização. Invista em análises de vulnerabilidade e assegure a proteção dos seus ativos valiosos.

Contate-nos hoje para agendar uma avaliação de vulnerabilidade

Quando foi a última vez que sua empresa realizou algum teste de vulnerabilidade? Não importa o seu tamanho, nós podemos ajudar. Nossa avaliação de vulnerabilidade procurará quaisquer pontos fracos em sua infraestrutura. Em seguida, daremos os próximos passos e forneceremos recomendações práticas.

Contate-nos hoje para agendar uma avaliação de vulnerabilidade para melhor segurança.

—
Crédito de imagem em destaque

Este artigo foi republicado com permissão de .

10 problemas mais comuns de casas inteligentes (e como corrigí-los)

Na sua infância, a ideia de viver em uma “casa inteligente” certamente soava como algo do futuro. Algo saído de De Volta para o Futuro II ou Os Jetsons. Bem, ainda não temos carros voadores, mas temos videotelefones, bem como refrigeradores inteligentes e luzes ativadas por voz.

Mas até a tecnologia mais sofisticada pode enfrentar problemas analógicos. Os hackers podem superar senhas fracas. Conexões ruins podem rapidamente evoluir de avançadas para básicas.

Você teve algum problema com seus dispositivos domésticos inteligentes? Não se preocupe! Nós ajudamos você quando se trata de solucionar vários problemas comuns de casas inteligentes.

Aqui estão alguns dos problemas mais comuns, acompanhados de passos simples para recolocar seu dispositivo inteligente em funcionamento.

1. Problemas de conectividade

Seus dispositivos inteligentes estão se recusando a se conectar ao Wi-Fi? A principal reivindicação da fama dos dispositivos inteligentes é que você pode acessá-los sem fio. Uma conexão à Internet é essencial para integrar diversos dispositivos em um único hub doméstico inteligente.

Se o seu aparelho estiver apresentando problemas de conexão, comece verificando os aspectos básicos. Reinicie seu roteador e seus dispositivos. Se isso não surtir efeito, assegure-se de que o roteador esteja posicionado em um local central. Isso oferece a intensidade perfeita do sinal. Considere utilizar uma rede mesh para residências amplas. Ou considere investir em um extensor de Wi-Fi para ampliar a cobertura.

2. Falta de resposta do dispositivo

Agora que temos dispositivos ativados por voz, esperamos que eles sempre respondam. É frustrante quando um dispositivo não reage à “palavra de ativação” designada. Podemos elevar nossa voz e perguntar mais uma vez… só para sermos ignorados novamente.

Você está tendo problemas com dispositivos inteligentes que não respondem aos comandos? Um simples ciclo de energia (desligando-os e ligando-os) muitas vezes pode resolver o problema. Verifique se há atualizações de software em seus dispositivos. Bem como os aplicativos correspondentes. A atualização do software pode corrigir bugs e melhorar o desempenho.

3. Dreno da bateria

Dispositivos inteligentes, em especial os que são alimentados por baterias, tendem a se esgotar rapidamente. Ajuste as configurações para reduzir o consumo de energia. Desative recursos que você não usa. Como luzes de notificação ou atualizações constantes em segundo plano. Considere substituir as baterias por outras de alta qualidade para obter o desempenho ideal.

4. Problemas de incompatibilidade

Não todos os dispositivos inteligentes são criados de forma igual. Só porque está escrito “inteligente” na caixa não significa que funcione tão bem quanto os outros. Quando um novo dispositivo não interage com sua rede, isso pode significar dinheiro desperdiçado.

Antes de comprar, verifique se seus dispositivos são compatíveis entre si. Construa seus dispositivos em torno de sua plataforma de casa inteligente. Examine cuidadosamente as especificações do fabricante para prevenir problemas de compatibilidade.

5. Preocupações de segurança

A segurança é fundamental em uma casa inteligente. Existem relatos aterrorizantes sobre babás eletrônicas que foram hackeadas. Essas histórias podem se tornar reais muito rapidamente. Você precisa prestar atenção à segurança de seus dispositivos. Em vez de se preocupar em conectá-los o mais rápido possível.

Use senhas fortes e exclusivas para todos os seus dispositivos e contas. Ative a autenticação de dois fatores sempre que disponível. Mantenha seus dispositivos e aplicativos atualizados com os patches de segurança mais recentes.

Algumas outras dicas de segurança de dispositivos inteligentes incluem:

  • Altere o nome do dispositivo padrão na sua rede. Escolha algo genérico.
  • Coloque os dispositivos inteligentes em uma rede “convidada” separada. Isso os mantém separados de dispositivos com dados mais confidenciais.
  • Desative recursos de compartilhamento desnecessários. Geralmente, eles são ativados por padrão.

6. Problemas com aplicativos

Você está enfrentando problemas esporádicos? Bugs que surgem intermitentemente?

Às vezes, o problema pode estar no próprio aplicativo. Verifique se alguma atualização de aplicativo está disponível e instale-a. Tente sair e fazer login novamente para atualizar a conexão. Se os problemas persistirem, desinstale e reinstale o aplicativo.

7. Automação que deu errado

As automações residenciais inteligentes podem ser convenientes, mas às vezes funcionam mal. Revise suas regras de automação, e certifique-se de que estejam configuradas corretamente. Teste-os individualmente para identificar quaisquer gatilhos ou ações defeituosas.

8. Alcance limitado

Certos dispositivos inteligentes possuem um alcance restrito. Verifique o guia do fabricante para saber o que esperar. Aproxime seus dispositivos do hub ou roteador para uma melhor comunicação. Considere o uso de repetidores ou extensores se a distância for um problema.

9. Atividade Fantasma

Você já experimentou suas luzes inteligentes ligando ou desligando aleatoriamente? Isso pode ser devido a fatores como:

  • Comandos de voz acidentais
  • Sensores defeituosos
  • Automações programadas que você esqueceu
  • Um dispositivo hackeado

Revise suas configurações de automação, e desative aquelas que você não precisa. Investigue se seus dispositivos estão captando comandos de voz não intencionais de outras fontes. Altere as senhas e fique atento a violações.

10. Sentindo-se oprimido

É fácil ficar sobrecarregado quando você lida com vários dispositivos inteligentes. Não hesite em consultar os manuais do seu dispositivo, e recursos online. Você também pode obter ajuda de nossos especialistas em TI para etapas específicas de solução de problemas. Esses recursos podem oferecer mais orientações adaptadas à sua situação.

Precisa de ajuda para proteger sua casa inteligente?

Uma casa inteligente deve simplificar a sua vida, e não complicá-la. Essas soluções simples podem ajudá-lo a lidar com problemas comuns. Também é importante obter uma avaliação de segurança residencial inteligente, para manter sua família protegida.

Contate-nos hoje para agendar uma verificação de segurança para sua casa inteligente e ficar tranquilo.

—
Crédito de imagem em destaque

Este artigo foi republicado com permissão da The Technology Press.
Cuidado com Deepfakes! Aprenda como identificar os diferentes tipos

Você já assistiu a um vídeo em que sua celebridade favorita diz algo chocante? Mais tarde, você descobre que foi totalmente fabricado? Ou talvez você tenha recebido um e-mail urgente aparentemente de seu chefe. Mas algo parecia errado.

Bem-vindo ao mundo dos deepfakes. Esta é uma tecnologia em rápida evolução que utiliza inteligência artificial (IA). Faz isso para criar mídia sintética, muitas vezes na forma de vídeos ou gravações de áudio. Eles podem parecer reais, mas na verdade são manipulados.

As pessoas podem usar deepfakes para fins criativos. Como sátira ou entretenimento. Mas o seu potencial para uso indevido é preocupante. Deepfakes já entraram em campanhas políticas. Em 2024, uma chamada automática falsa imitou a voz de um candidato. Os golpistas queriam enganar as pessoas, fazendo-as acreditar que disseram algo que nunca disseram.

Atores mal-intencionados podem usar deepfakes para espalhar informações erradas. Além de prejudicar reputações e até mesmo manipular os mercados financeiros. Eles também são usados ​​em ataques de phishing. Saber identificar diferentes tipos de deepfakes é crucial no mundo de hoje.

Então, quais são os diferentes tipos de deepfakes e como você pode identificá-los?

Deepfakes de troca de rosto

Este é o tipo mais comum. Aqui, o rosto de uma pessoa é perfeitamente sobreposto ao corpo de outra em um vídeo. Isso pode ser bastante convincente, especialmente com imagens de alta qualidade e algoritmos de IA sofisticados.

Veja como identificá-los:

  • Procure inconsistências: preste muita atenção à iluminação, aos tons de pele e às expressões faciais. Eles parecem naturais e consistentes ao longo do vídeo? Procure falhas sutis. Como o cabelo não se mover de forma realista. Ou ligeiros desalinhamentos ao redor do rosto e pescoço.
  • Verifique a fonte: Onde você encontrou o vídeo? Foi em um site de notícias confiável, ou em uma página aleatória de mídia social? Tenha cuidado com fontes não verificadas e canais desconhecidos.
  • Ouça com atenção: a voz parece natural? Corresponde aos padrões de fala típicos da pessoa? Incongruências no tom de voz, tom ou sotaque podem ser revelações.

Áudio falso profundo

Este tipo envolve a geração de gravações de voz sintéticas. Eles imitam os padrões de fala e entonações de uma pessoa específica. Os golpistas podem usá-los para criar mensagens de áudio falsas. Além de fazer parecer que alguém disse algo que não disse.

Veja como identificá-los:

  • Concentre-se na qualidade do áudio: o áudio Deepfake pode soar um pouco robótico ou não natural. Isto é especialmente verdadeiro quando comparado com gravações genuínas da mesma pessoa. Preste atenção às pausas incomuns. Bem como pronúncia inconsistente ou ênfase estranha.
  • Compare o conteúdo: O conteúdo da mensagem de áudio está alinhado com o que a pessoa diria? Ou dentro do contexto em que é apresentado? Considere se o conteúdo parece estranho ou contradiz fatos conhecidos.
  • Procurar verificação: Existe alguma evidência independente para apoiar as alegações feitas? Caso contrário, aborde-o com ceticismo saudável.

Deepfakes baseados em texto

Este é um tipo emergente de deepfake. Ele usa IA para gerar conteúdo escrito. Como postagens em mídias sociais, artigos ou e-mails. Eles imitam o estilo de escrita de uma pessoa ou publicação específica. Estes podem ser particularmente perigosos. Os golpistas podem utilizá-los para disseminar informações falsas ou se fazer passar por outra pessoa na internet.

Veja como identificá-los:

  • Leia criticamente: preste atenção ao estilo de escrita, vocabulário e tom. Isso corresponde ao modo como a pessoa ou publicação costuma escrever? Procure frases incomuns, erros gramaticais ou inconsistências de tom.
  • Verifique a precisão factual: compare as informações apresentadas no texto com fontes confiáveis. Não confie apenas no próprio conteúdo para confirmação.
  • Tenha cuidado com gatilhos emocionais: tenha cuidado com conteúdos que evocam emoções fortes. Como medo, raiva ou indignação. Os fraudadores podem estar utilizando isso para influenciar seu discernimento.

Vídeos Deepfake com manipulação de objetos

Esse tipo vai além de rostos e vozes. Ele usa IA para manipular objetos em imagens de vídeo reais. Como mudar sua aparência ou comportamento. Atores mal-intencionados podem estar utilizando essas técnicas para forjar eventos ou modificar evidências visuais.

Veja como identificá-los:

  • Observe a física e o movimento: preste atenção em como os objetos se movem no vídeo. Seu movimento parece natural, e consistente com as leis da física? Procure padrões de movimento não naturais. Bem como mudanças repentinas no tamanho do objeto, ou inconsistências na iluminação e sombras.
  • Procure filmagens originais: Se possível, tente encontrar a fonte original das filmagens. Isso pode auxiliar na comparação com a versão alterada e na identificação de mudanças.

Ficar vigilante e aplicar o pensamento crítico são cruciais na era dos deepfakes.

Familiarize-se com os diferentes tipos. Aprenda a reconhecer possíveis sinais de alerta. Verifique as informações através de fontes confiáveis. Essas ações o ajudarão a ficar mais informado e seguro.

Faça uma verificação de segurança do dispositivo

Os criminosos estão usando deepfakes para phishing. Apenas clicando em um, você pode ter baixado um vírus. Uma verificação de segurança do dispositivo pode lhe proporcionar tranquilidade. Analisaremos quaisquer ameaças potenciais e as removeremos.

Contate-nos hoje para obter mais informações.

—
Crédito de imagem em destaque

Este artigo foi republicado com permissão da The Technology Press.
A nova política DMARC do Google e do Yahoo mostra por que as empresas precisam de autenticação de e-mail… agora

Você tem ouvido mais sobre autenticação de e-mail ultimamente? Há uma razão para isso. A prevalência do phishing representa uma grande ameaça à segurança. O phishing continua como a principal causa de violações de dados e incidentes de segurança. Este tem sido o caso há muitos anos.

Uma grande mudança no cenário do e-mail está acontecendo. O motivo é combater golpes de phishing. A autenticação de email está se tornando um requisito para provedores de serviços de email. É crucial para sua presença e comunicação online prestar atenção a essa mudança.

Google e Yahoo são dois dos maiores provedores de e-mail do mundo. Implementaram uma nova política DMARC que entrou em vigor em fevereiro de 2024. Esta política essencialmente torna a autenticação de e-mail essencial. É direcionado a empresas que enviam e-mails por meio do Gmail e do Yahoo Mail.

Mas o que é o DMARC e por que de repente se tornou tão importante? Não se preocupe, nós ajudamos você. Vamos mergulhar no mundo da autenticação de e-mail. Ajudaremos você a entender por que isso é mais importante do que nunca para o seu negócio.

O problema da falsificação de e-mail

Imagine receber um e-mail aparentemente do seu banco. Solicita ação urgente. Você clica em um link, insere seus dados e pronto – suas informações estão comprometidas.

O nome comum para isso é falsificação de e-mail. É onde os golpistas disfarçam seus endereços de e-mail. Eles tentam aparecer como indivíduos ou organizações legítimas. Os golpistas falsificam o endereço de e-mail de uma empresa. Depois, eles mandam e-mails para clientes e fornecedores, se passando por esse negócio.

Estas táticas enganosas podem ter consequências devastadoras para as empresas. Esses incluem:

  • Perdas financeiras
  • Danos à reputação
  • Violações de dados
  • Perda de negócios futuros

Infelizmente, a falsificação de e-mail é um problema crescente. Isso faz da autenticação de e-mail uma medida de defesa essencial.

O que é autenticação de e-mail?

A autenticação de e-mail serve para confirmar a legitimidade do seu e-mail. Isso inclui verificar o servidor que envia o email. Também inclui relatar usos não autorizados de um domínio da empresa.

A autenticação de email usa três protocolos principais, e cada um tem uma tarefa específica:

  • SPF (Sender Policy Framework): Registra os endereços IP autorizados a enviar e-mail para um domínio.
  • DKIM (DomainKeys Identified Mail): Permite que proprietários de domínio “assinem” e-mails digitalmente, verificando a legitimidade.
  • DMARC (Autenticação, Relatórios e Conformidade de Mensagens Baseadas em Domínio): Fornece instruções a um servidor de recebimento de e-mail. Incluindo o que fazer com os resultados de uma verificação SPF e DKIM. Ele também alerta os proprietários de domínios de que seus domínios estão sendo falsificados.

SPF e DKIM são medidas de proteção. O DMARC fornece informações essenciais para a aplicação da segurança. Isso ajuda a evitar que golpistas usem seu nome de domínio em tentativas de falsificação.

Veja como funciona:

  1. Você configura um registro DMARC nas configurações do servidor de domínio. Este registro informa os destinatários de e-mail (como Google e Yahoo). Informa os endereços IP autorizados a enviar e-mails em seu nome.
  2. O que acontece depois? O e-mail enviado chega ao servidor de e-mail do destinatário. Ele verifica se o e-mail é de um remetente autorizado.
  3. Com base na sua política DMARC, o destinatário pode agir. Isso inclui entrega, rejeição ou quarentena.
  4. Você recebe relatórios da autenticação DMARC. Os relatórios informam se o seu e-mail comercial está sendo entregue. Ele também informa se golpistas estão falsificando seu domínio.

Por que a nova política DMARC do Google e do Yahoo é importante

Tanto o Google quanto o Yahoo ofereceram algum nível de filtragem de spam. Mas não aplicou estritamente as políticas do DMARC. A nova política DMARC eleva o nível de segurança de e-mail.

  • A partir de fevereiro de 2024, a nova regra entrou em vigor. As empresas que enviam mais de 5.000 e-mails diariamente devem ter o DMARC implementado.
  • Ambas as empresas também possuem políticas para quem envia menos e-mails. Eles estão relacionados à autenticação SPF e DKIM.

Procure os requisitos de autenticação de e-mail para continuar. É necessário estar atento para assegurar a entrega eficaz do seu e-mail comercial.

Os benefícios da implementação do DMARC:

Implementar o DMARC não envolve apenas cumprir novas políticas. Oferece uma série de benefícios para o seu negócio:

  • Protege a reputação da sua marca: o DMARC ajuda a prevenir golpes de falsificação de e-mail. Esses golpes podem prejudicar a imagem da sua marca e a confiança do cliente.
  • Melhora a capacidade de entrega de e-mail: a autenticação adequada garante a entrega. Seus e-mails legítimos chegam às caixas de entrada dos destinatários em vez das pastas de spam.
  • Fornece informações valiosas: os relatórios DMARC oferecem informações detalhadas. Eles dão visibilidade sobre como diferentes destinatários estão lidando com seus e-mails. Além de ajudá-lo a identificar possíveis problemas. Eles também aprimoram a postura de segurança do e-mail.

Agindo: como implementar o DMARC

A implementação do DMARC é crucial agora. Isto é especialmente verdadeiro considerando as crescentes preocupações de segurança de e-mail com a falsificação de e-mail. Veja como começar:

  • Entenda suas opções de DMARC
  • Consulte sua equipe de TI ou provedor de segurança de TI
  • Acompanhe e ajuste regularmente

Precisa de ajuda com autenticação de e-mail e monitoramento DMARC?

O DMARC é apenas uma peça do quebra-cabeça da segurança do e-mail. É importante implementar a autenticação de e-mail. Esta é uma das várias medidas de segurança necessárias no ambiente digital contemporâneo. Precisa de ajuda para implementar esses protocolos? Apenas nos deixe saber.

Entre em contato conosco hoje para marcar uma conversa.

—
Crédito de imagem em destaque

Este artigo foi republicado com permissão da The Technology Press.

Aqui estão 5 tendências de segurança de dados para se preparar em 2024

À medida que as ameaças cibernéticas evoluem em um ritmo alarmante, é crucial manter-se à frente da curva. É essencial para proteger informações confidenciais. As ameaças à segurança de dados estão se tornando cada vez mais sofisticadas e comuns. A paisagem necessita de transformação para se adaptar. Em 2024, podemos antecipar avanços empolgantes, bem como desafios contínuos.

Mais de 70% dos profissionais de negócios afirmam que seus esforços de privacidade de dados valem a pena. E que o seu negócio receba benefícios “significativos” ou “muito significativos” desses esforços.

Manter-se informado sobre essas tendências é crucial. Isso é verdade tanto para indivíduos quanto para empresas que protegem dados valiosos.

Aqui estão algumas áreas importantes a serem observadas.

1. A ascensão das máquinas: IA e aprendizado de máquina em segurança

A inteligência artificial (IA) e o aprendizado de máquina (ML) não são mais conceitos futuristas. Eles estão moldando ativamente o cenário da segurança cibernética. Este ano, provavelmente veremos um aumento adicional em sua aplicação:

  • Detecção aprimorada de ameaças: algoritmos de IA e ML são excelentes na análise de grandes conjuntos de dados. Isto permite-lhes identificar padrões e anomalias que podem escapar à atenção humana. Isso se traduz em uma detecção e reação mais rápidas a possíveis ameaças cibernéticas.
  • Análise preditiva: a IA pode prever vulnerabilidades potenciais e sugerir medidas proativas. Ele faz isso analisando ataques cibernéticos e incidentes de segurança anteriores.
  • Resposta Automatizada: A IA pode ir além da detecção e análise. Os profissionais podem programá-lo para isolar automaticamente os sistemas comprometidos. Além de bloquear atividades maliciosas e acionar procedimentos de resposta a incidentes. Isso economiza um tempo valioso e reduz o impacto potencial de ataques.

IA e ML oferecem benefícios significativos. Mas é essencial recordar que são ferramentas, não soluções milagrosas. Implantá-los de forma eficaz requer profissionais qualificados. Especialistas capazes de interpretar dados e tomar decisões fundamentadas.

2. Combatendo a ameaça em constante evolução: ransomware

Ransomware é um software malicioso que criptografa dados e exige resgate pela descriptografia. Tem sido uma ameaça persistente há anos. Infelizmente, não vai a lugar nenhum em 2024. Os hackers estão constantemente refinando suas táticas, visando tanto indivíduos quanto empresas. Aqui está o que esperar:

  • Ataques mais direcionados: os hackers provavelmente se concentrarão na seleção meticulosa de alvos de alto valor. Como infraestrutura crítica ou negócios com dados confidenciais. Eles fazem isso para maximizar seu impacto e retorno potencial.
  • Ransomware como serviço (RaaS): permite que pessoas com conhecimento técnico limitado aluguem ferramentas de ransomware. Isto torna mais fácil para uma gama mais ampla de atores lançar ataques.
  • Extorsão Dupla: Além de criptografar dados, os invasores podem roubá-los antecipadamente. Eles então podem ameaçar divulgá-lo publicamente se o resgate não for pago, aumentando a pressão sobre as vítimas.

3. Mudança de estratégias: governança de dados e ações de segurança anteriores

Tradicionalmente, as empresas implementam medidas de segurança de dados mais tarde no ciclo de vida dos dados. Por exemplo, depois que os dados foram armazenados ou analisados. Mas uma nova abordagem para ações antecipadas ganhará força em 2024. Isso significa:

  • Incorporando segurança desde o início: as organizações não esperam mais até o fim. Em vez disso, integrarão controles e medidas de proteção de dados no início da jornada de dados. Isto poderia envolver a definição de níveis de classificação de dados. Além de implementar restrições de acesso. Eles também definirão políticas de retenção de dados no início do processo.
  • Segurança centrada na nuvem: mais organizações estão migrando para o armazenamento e processamento na nuvem. Ao fazerem isso, as soluções de segurança serão intimamente integradas às plataformas de nuvem. Isso garante segurança consistente durante todo o ciclo de vida dos dados.
  • Foco na conformidade: as regulamentações de privacidade de dados, como GDPR e CCPA, estão se tornando cada vez mais rigorosas. À medida que isso acontecer, as empresas precisarão se concentrar na governança de dados para garantir a conformidade.

4. Construindo uma fortaleza: segurança de confiança zero e autenticação multifator

Vivemos em um mundo onde as defesas perimetrais tradicionais são frequentemente ultrapassadas. Foco na conformidade: as regulamentações de privacidade de dados, como GDPR e CCPA, estão se tornando cada vez mais rigorosas. Este modelo de segurança parte do princípio de que nenhum usuário ou dispositivo é confiável por natureza. Usuários e programas precisam de verificação de acesso para cada interação. Veja como funciona:

  • Verificação Contínua: Cada solicitação de acesso será rigorosamente examinada. Isto independentemente da sua origem (dentro ou fora da rede). Os sistemas baseiam a verificação em fatores como identidade do usuário, dispositivo, localização e recursos solicitados.
  • Acesso com privilégio mínimo: as empresas concedem aos usuários o nível de acesso mais baixo necessário para executar suas tarefas. Isso reduz o dano potencial caso hackers obtenham acesso às suas credenciais.
  • Autenticação multifator (MFA): A MFA adiciona uma importante camada extra de segurança. Exige que os usuários forneçam fatores extras além de sua senha.

5. Quando as coisas ficam pessoais: proteção de dados biométricos

A biometria inclui reconhecimento facial, impressões digitais e padrões de voz. Eles estão se tornando uma forma de autenticação cada vez mais popular. No entanto, isso também suscita preocupações sobre o potencial para uso indevido e violações de privacidade.

  • O armazenamento seguro é fundamental: as empresas precisam armazenar e proteger dados biométricos. Idealmente, isso está em formato criptografado para evitar acesso não autorizado ou violações.
  • Regulamentação rigorosa: Espere que os governos estabeleçam regulamentações mais rigorosas. Trata-se da coleta, uso, e retenção de dados biométricos. As organizações precisarão garantir que aderem aos padrões em evolução. Devem também concentrar-se na transparência e no consentimento do utilizador.

Como se preparar para a evolução das tendências de segurança de dados

Sentindo-se um pouco sobrecarregado? Não se preocupe, aqui estão algumas etapas práticas que você e sua organização podem seguir:

  • Mantenha-se informado
  • Invista em Treinamento
  • Revise as políticas de segurança
  • Abrace tecnologias de segurança
  • Teste seus sistemas

Agende uma avaliação de segurança de dados hoje mesmo!

O cenário de segurança de dados de 2024 promete ser intrigante e desafiador. Podemos ajudá-lo a navegar neste terreno em evolução com confiança.

Uma avaliação de segurança de dados é um ótimo lugar para começar. Entre em contato conosco hoje para marcar o seu horário.

—
Crédito de imagem em destaque

Este artigo foi republicado com permissão da The Technology Press.

Estruturando sua estratégia de segurança cibernética: medidas preventivas e reativas para antes e após um incidente.

No cenário digital dinâmico, cada clique e toque de tecla ressoa pelo ciberespaço. A luta pela segurança dos dados prossegue. Empresas desempenham o papel de guardiãs e também de alvos. Inimigos ocultos cobiçam seus recursos digitais.

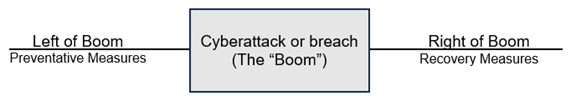
Para transitar por este terreno perigoso, é essencial adotar uma estratégia dupla. As empresas devem equipar-se com um arsenal sofisticado de estratégias de segurança cibernética. De um lado, os vigilantes guardiões da prevenção (Esquerda do Boom). Por outro lado, os pilares resilientes da recuperação (Direito de Boom).

Quando combinadas, essas estratégias constituem a base de uma defesa ampla e integrada. Eles contribuem para assegurar que as empresas possam repelir ataques. Ele ressurgirá ainda mais forte das cinzas se for destruído.

Neste post do blog, vamos explicar como estruturar sua estratégia de segurança cibernética em termos de ‘Esquerda do Boom’ e ‘Direita do Boom’.

O que significam “esquerda do boom” e “direita do boom”?

No domínio da segurança cibernética, “Left of Boom” e “Right of Boom” são termos estratégicos. Eles estabelecem estratégias proativas, e reativas para combater ameaças cibernéticas.

O Estrondo

“Left of Boom” refere-se a medidas preventivas e, estratégias preventivas. Essas são medidas implementadas para proteção contra eventuais violações de segurança. Inclui ações projetadas para prevenir incidentes cibernéticos antes de sua ocorrência.

“Right of Boom” refere-se às estratégias de recuperação pós-violação. As empresas utilizam-nos após a ocorrência de um incidente de segurança. Esta etapa inclui atividades como o planejamento de respostas a incidentes, e a realização de backups de dados.

Esses termos, quando combinados, constituem uma estratégia de segurança cibernética abrangente. Abrangem aspectos de prevenção e recuperação. O objetivo é aumentar a resiliência de uma organização contra ameaças cibernéticas.

Esquerda do Boom: Estratégias de Prevenção

Educação e conscientização do usuário

Um elemento fundamental do Left of Boom, é a educação em segurança cibernética dos funcionários. Treinamentos regulares podem qualificar e capacitar a equipe. Eles ajudam a identificar e-mails de phishing. Bem como reconhecer tentativas de engenharia social , e adotar comportamentos online seguros. Uma força de trabalho informada torna-se uma forte linha de defesa contra ameaças potenciais.

O treinamento dos funcionários reduz o risco de cair em um ataque de phishing em 75%.

Controle de acesso, e autenticação robustos

A implementação de medidas rigorosas de controle de acesso reduz o risco de violação. Ajuda a garantir que os funcionários tenham acesso apenas às ferramentas necessárias para suas funções.

As táticas de controle de acesso incluem:

  • Acesso com privilégios mínimos
  • Autenticação multifator (MFA)
  • Acesso contextual
  • Soluções de login único (SSO)

Atualizações regulares de software, e gerenciamento de patches

Software desatualizado é uma vulnerabilidade comum explorada por cibercriminosos. As estratégias Left of Boom incluem garantir que todo o software seja atualizado regularmente. Eles devem ter os patches de segurança mais recentes. Ferramentas automatizadas de gerenciamento de patches podem agilizar esse processo. Eles reduzem a janela de vulnerabilidade.

Segurança de rede e firewalls

Os firewalls atuam como a primeira linha de defesa contra ameaças externas. Instale firewalls robustos, e sistemas de detecção/prevenção de intrusões. Eles podem ajudar a rastrear o tráfego de rede, e identificar atividades suspeitas. Além disso, ajudam a bloquear tentativas de acesso não autorizado. Configurações de rede seguras são essenciais para impedir o acesso não autorizado a dados confidenciais.

Auditorias regulares de segurança e avaliações de vulnerabilidade

Conduza auditorias de segurança regulares, e avaliações de vulnerabilidade. Isso ajuda a identificar possíveis pontos fracos em seus sistemas. Ao abordar proativamente essas vulnerabilidades, as organizações podem reduzir os riscos. Eles podem reduzir a chance de exploração por cibercriminosos.

Os testes de intrusão também podem simular ataques cibernéticos do mundo real. Isso permite que as empresas avaliem sua postura de segurança de forma eficaz.

Direito do Boom: Estratégias de Recuperação

Plano de Resposta a Incidentes

Ter um plano de resposta a incidentes bem definido é crucial. Este plano deve descrever as etapas a serem tomadas em caso de violação de segurança.

Deve incluir coisas como:

  • Protocolos de comunicação
  • Procedimentos de contenção
  • Passos para recuperação
  • Números de contato de TI

Teste e atualize regularmente seu plano de resposta a incidentes. Isso garante que permaneça eficaz e relevante.

Backup de dados e recuperação de desastres

Fazer backup regular dos dados é um componente vital do Right of Boom. Outro componente crítico é ter um plano robusto de recuperação de desastres.

Os sistemas de backup automatizados podem garantir que os dados críticos sejam copiados regularmente. Além de garantir que ele possa ser restaurado rapidamente em caso de violação. Um plano de recuperação de desastres permite que as empresas retomem as operações rapidamente após um incidente.

Análise Forense e Aprendizagem

Após uma violação de segurança, conduza uma análise forense completa. É essencial compreender a natureza do ataque. Bem como a extensão dos danos, e as vulnerabilidades exploradas.

Aprender com esses incidentes possibilita que as organizações reforcem ainda mais suas medidas de segurança. Isso torna mais difícil o sucesso de ataques semelhantes no futuro.

Conformidade Legal e Regulatória

É importante navegar pelo cenário legal, e regulatório após uma violação de segurança. As organizações devem seguir as leis, e regulamentos de notificação de violação de dados. A comunicação oportuna e transparente com as partes afetadas é essencial. É vital manter a confiança e a credibilidade.

Obtenha ajuda com uma forte estratégia de segurança cibernética em duas frentes

Usar estratégias de Esquerda e Direita do Boom pode melhorar sua postura de segurança. Esses termos ajudam você a considerar os dois aspectos importantes de uma defesa forte.

Se precisar de ajuda para começar, ligue hoje mesmo para agendar um bate-papo.

—
Crédito de imagem em destaque

Este artigo foi republicado com permissão da The Technology Press.